Categories
post

《逆光》

In The Beginning:
不错,带点儿神秘色彩,如果把前面一段重复听5分钟,应该会精神分裂。

逆光
主打歌,最喜欢的。典型的stef情歌,不甜不腻,而且能量十足。“无法相信这样的声音是从如此瘦弱的身体中发出的”。
也许这就是stef的歌好听却不容易K的原因吧。
在能量如此大的情况下还要保持极小的超调,并且迅速收敛到期望值上。

梦游
她也尝试过很多类似的“童谣”了,比如《种》,却都没有一点闪光之处,真不明白华纳、EMI为什么要让这样的燕姿尝试这样的风格。
坚持她的特色不好?suck
不过这首还算过得去。

咕叽咕叽
俗。
天南地北的海侃一通,把月球都扯上了。
一副看破红尘的模样。
rap又加上childish的一笔。

我怀念的
很多人海捧的一首。
矬子里拔大个,还行吧。
至少声音还带着《我不难过》里的影子。

安宁
失恋后的怨妇模样,满篇的哭泣灰心泪滴麻痹。
“我不难过,只是为什么眼泪会流我也不懂”
“你的背影让我失去了理性,你的放弃让我迷失了自己”
天,残忍的对比:激昂的声调和半死不活的哭诉。天差地别的泪。

飘着
电视剧片尾曲风格+失恋后的唠叨,飙出来的高潮却是聒噪。

爱情的花样
跟《反过来走走》归为一类,blablabla念叨一大堆毫无意义的东西,鸡肋般的节奏。

漩涡
真的用哭腔唱了,sigh
可以做电视剧片首曲。

需要你
断断续续的旋律,听得我肝肠寸断啊。

关于
歌词难得有点共鸣,旋律平庸。

Afterward
不错的收尾调子。

回忆起那些喜欢的歌,总是对应着生活中的某些时刻、某些人、某些事,每次音乐响起,仿佛就看到过去的桥段重新播放。
由是,总会有某些音乐与某些人绝缘。
莫非从那个红发的stef开始,电阻就开始指数增长?
maybe

Categories
Tech

Your Freedom-Failed

seems vipedu doesn’t support https.
no problem to access ordinary sites but banned ones.

Categories
post

所谓经典

过去了就再也不会有。

Categories
Tech

Ubuntu终于无线上网了

以前尝试过两次,都没有配置成功,今天下决心,终于搞定。
(ubuntu 6.10, intel wireless)
在ubuntu下笔记本的wifi灯从来都亮不起来,搜索了才知道,开启wifi的组合键其实是有效的,只不过灯不会亮。
首先在网络配置处启用无线网,基本不需要配置,ESSID填入无线网的名称即可。
不过默认情况下ubuntu并不会像windows那样自动搜索可用的无线连接,我是从shao的机器上看到的
比如,今天在A309,最强的信号名就是A309,于是填入ESSID
然后,点任务栏处的网络图标,把连接名称改为无线网的名称,由于我禁了有线,所以是eth1
这时候如果信号强度为0,说明机器的wifi没开,用组合键开了之后应该就可以看见信号了
其实之前也曾看过信号强度很好的情况,但是却显示“已断开”,原来就是ESSID没有正确配置。
最后,可以下载个小工具wifi-radar,然后就能自动搜索网络了

Categories
campus life

动物零距离

星期四晚上,学校的时代论坛请了Brady Barr来。相当相当相当有趣,很多珍贵和搞笑的照片和视频,千年难得的好讲座。

首先,Dr.Brady就是个有神奇经历的人。传单上如是写:“爬虫类动物专家布莱迪.巴尔博士,是在野外捕捉和研究所有二十三种鳄目爬虫类动物的第一人。国家地理频道电视特辑《动物零距离:捕鳄记》,即在赞扬这项历史性的成就。…… ”在总数来说,他捕捉过超过5000条鳄鱼,还有其他诸如海龟蛇等动物。跟这些生猛动物打交道的经验,可不是人人都能有的。

其次,我觉得他更多的是个科学家、老师,至少他如此强调:”只为科学而捕捉鳄鱼”,“盼望着回到课堂”。这就不同于那些肌肉发达恶斗猛兽的壮汉了。更有意思的是,他很认真的对待小朋友们提的建议,比如关于如何接近鳄鱼。小朋友说,开个遥控车过去呀,于是他就这么做了,虽然车被鳄鱼咔嚓吃掉,数月后居然还捡回了车上的摄像机;小朋友又说,装扮成鳄鱼去呀,于是他就这么做了,虽然化装得太逼真,鳄鱼哥们很不爽的把他逼了回来;小朋友又说,做个铁鳄鱼,你躲在里面爬过去呀,于是他也这么做了,还真的就成功的混进了鳄鱼堆里,跟鳄鱼握了握手……

好了,上图

传单

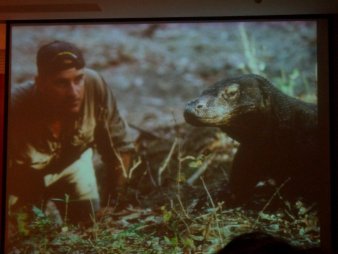
xx dragon,Dr说此物满嘴脏东西(2000多种好像),还老流哈喇子之类,它咬了猎物之后便跟着目标,直到可怜的猎物毒发身亡。
有一回为了测试这家伙的跑步速度,Brady一伙搬出雷达测速仪啥啥的,可是怎么让它跑起来呢?只好在Brady腰上绑个绳子,拖着只鸡拼命跑,饿极了的dragon于是撒腿追,速度是测到了,却没考虑怎么收场,Doctor最后上了树才躲过去

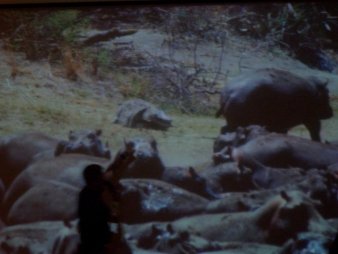
躲在铁皮鳄鱼里的Brady,准备穿过胖河马堆去找鳄鱼(他指着的就是铁鳄鱼)
据他说,河马在危险程度上可是数一数二的,也不知最后怎么过去的……

呵呵,跟Brady合影

Categories
post

基本完工

打理了一整天,总算把wordpress配得顺手了,界面也不错吧。
幸好支持RSS导入,所以还有机会把blogspot的文章搬回来。毕竟也是辛辛苦苦搜集到的好文,丢了可惜。
Homepage也搬过来了,链接在右边。一直想做个预读取的片段,可是懒得动手。所以打开它后会有很奇怪的现象……麻烦各位看官在页面读取完毕后再点一下刷新:)

好了,现在开始,正式运行。

Categories
post

come to say HI

my blog on blogspot is down again because of our great firewall

so i rent this site to build my own one

first post to say hi

that’s all

thank you, ladies and gentlemen.

Categories
post

Hello world!

欢迎来到 WordPress。这是您的第一篇文章。您可以修改或删除它,然后开始撰写您自己的 Blog!

恩哼,保留这篇作为纪念

Categories
Tech

解析ARP欺骗攻击(zz)

最近一段时间,很多校园局域网内的主机出现频繁断网的现象,引起这种现象的主要原因是局域网内部存在ARP欺骗攻击。以下就针对这种攻击的原理和防范方法进行简单介绍。

什么是ARP协议

要想了解ARP欺骗攻击的原理,首先就要了解什么是ARP协议。ARP是地址转换协议的英文缩写,它是一个链路层协议,工作在OSI模型的第二层,在本层和硬件接口间进行联系,同时为上层(网络层)提供服务。
我们知道,二层的以太网交换设备并不能识别32位的IP地址,它们是以48位以太网地址(就是我们常说的MAC地址)传输以太网数据包的。因此IP地址与MAC地址之间就必须存在一种对应关系,而ARP协议就是用来确定这种对应关系的协议。
ARP工作时,首先请求主机发送出一个含有所希望到达的IP地址的以太网广播数据包,然后目标IP的所有者会以一个含有IP和MAC地址对的数据包应答请求主机。这样请求主机就能获得要到达的IP地址对应的MAC地址,同时请求主机会将这个地址对放入自己的ARP表缓存起来,以节约不必要的ARP通信。ARP缓存表采用了老化机制,在一段时间内如果表中的某一行没有使用(Windows系统这个时间为2分钟,而Cisco路由器的这个时间为5分钟),就会被删除。通过下面的例子我们可以很清楚地看出ARP的工作机制。
假定有如下五个IP地址的主机或者网络设备,它们分别是:

假如主机A要与主机B通信,它首先会检查自己的ARP缓存中是否有192.168.1.3这个地址对应的MAC地址,如果没有它就会向局域网的广播地址发送ARP请求包,大致的意思是192.168.1.3的MAC地址是什么请告诉192.168.1.2,而广播地址会把这个请求包广播给局域网内的所有主机,但是只有192.168.1.3这台主机才会响应这个请求包,它会回应192.168.1.2一个ARP包,大致的意思是192.168.1.3的MAC地址是02-02-02-02-02-02。这样的话主机A就得到了主机B的MAC地址,并且它会把这个对应的关系存在自己的ARP缓存表中。之后主机A与主机B之间的通信就依靠两者缓存表里的MAC地址来通信了,直到通信停止后2分钟,这个对应关系才会从表中被删除。
再来看一个非局域网内部的通信过程。假如主机A需要和主机D进行通信,它首先会发现这个主机D的IP地址并不是自己同一个网段内的,因此需要通过网关来转发,这样的话它会检查自己的ARP缓存表里是否有网关192.168.1.1对应的MAC地址,如果没有就通过ARP请求获得,如果有就直接与网关通信,然后再由网关C通过路由将数据包送到网关E,网关E收到这个数据包后发现是送给主机D(10.1.1.2)的,它就会检查自己的ARP缓存,看看里面是否有10.1.1.2对应的MAC地址,如果没有就使用ARP协议获得,如果有就是用该MAC地址与主机D通信。

什么是ARP欺骗

通过上面的例子我们知道,在以太局域网内数据包传输依靠的是MAC地址,IP地址与MAC对应的关系依靠ARP表,每台主机(包括网关)都有一个ARP缓存表。在正常情况下这个缓存表能够有效保证数据传输的一对一性,像主机B之类的是无法截获A与D之间的通信信息的。
但是主机在实现ARP缓存表的机制中存在一个不完善的地方,当主机收到一个ARP的应答包后,它并不会去验证自己是否发送过这个ARP请求,而是直接将应答包里的MAC地址与IP对应的关系替换掉原有的ARP缓存表里的相应信息。这就导致主机B截取主机A与主机D之间的数据通信成为可能。
首先主机B向主机A发送一个ARP应答包说192.168.1.1的MAC地址是02-02-02-02-02-02,主机A收到这个包后并没有去验证包的真实性而是直接将自己ARP列表中的192.168.1.1的MAC地址替换成02-02-02-02-02-02,同时主机B向网关C发送一个ARP响应包说192.168.1.2的MAC是02-02-02-02-02-02,同样,网关C也没有去验证这个包的真实性就把自己ARP表中的192.168.1.2的MAC地址替换成02-02-02-02-02-02。当主机A想要与主机D通信时,它直接把应该发送给网关192.168.1.1的数据包发送到02-02-02-02-02-02这个MAC地址,也就是发给了主机B,主机B在收到这个包后经过修改再转发给真正的网关C,当从主机D返回的数据包到达网关C后,网关也使用自己ARP表中的MAC,将发往192.168.1.2这个IP地址的数据发往02-02-02-02-02-02这个MAC地址也就是主机B,主机B在收到这个包后再转发给主机A完成一次完整的数据通信,这样就成功地实现了一次ARP欺骗攻击。
因此简单点说,ARP欺骗的目的就是为了实现全交换环境下的数据监听。大部分的木马或病毒使用ARP欺骗攻击也是为了达到这个目的。

如何发现及清除

局域网内一旦有ARP的攻击存在,会欺骗局域网内所有主机和网关,让所有上网的流量必须经过ARP攻击者控制的主机。其他用户原来直接通过网关上网,现在却转由通过被控主机转发上网。由于被控主机性能和程序性能的影响,这种转发并不会非常流畅,因此就会导致用户上网的速度变慢甚至频繁断线。另外ARP欺骗需要不停地发送ARP应答包,会造成网络拥塞。
一旦怀疑有ARP攻击我们就可以使用抓包工具来抓包,如果发现网内存在大量ARP应答包,并且将所有的IP地址都指向同一个MAC地址,那么就说明存在ARP欺骗攻击,并且这个MAC地址就是用来进行ARP欺骗攻击的主机MAC地址,我们可以查出它对应的真实IP地址,从而采取相应的控制措施。另外,我们也可以到路由器或者网关交换机上查看IP地址与MAC地址的对应表,如果发现某一个MAC对应了大量的IP地址,那么也说明存在ARP欺骗攻击,同时通过这个MAC地址查出用来ARP欺骗攻击的主机在交换机上所对应的物理端口,从而进行控制。
如何防范?
我们可以采取以下措施防范ARP欺骗。
(1)在客户端使用arp命令绑定网关的真实MAC地址命令如下:
arp (先清除错误的ARP表)
arp 192.168.1.1 03-03-03-03-03-03 (静态指定网关的MAC地址)
(2)在交换机上做端口与MAC地址的静态绑定。
(3)在路由器上做IP地址与MAC地址的静态绑定。
(4)使用“ARP SERVER”按一定的时间间隔广播网段内所有主机的正确IP-MAC映射表。
(5)最主要是要提高用户的安全意识,养成良好的安全习惯,包括:及时安装系统补丁程序;为系统设置强壮的密码;安装防火墙;安装有效的杀毒软件并及时升级病毒库;不主动进行网络攻击,不随便运行不受信任的软件。

Categories
Tech

IP地址ABC(zz)

连在某个网络上的两台计算机在相互通信时,在它们所传送的数据包里含有某些附加信息,这些附加信息就是发送数据的计算机的地址和接受数据的计算机的地址。当网络中存在以IP协议为基础的通信时,这些发送和接受数据的地址就是IP地址。

基本地址格式

现在的IP网络使用32位地址,以点分十进制表示,如172.16.0.0。地址格式为:IP地址=网络地址+主机地址 或 IP地址=主机地址+子网地址+主机地址。

IP地址类型

最初设计互联网络时,为了便于寻址以及层次化构造网络,每个IP地址包括两个标识码(ID),即网络ID和主机ID。同一个物理网络上的所有主机都使用同一个网络ID,网络上的一个主机(包括网络上工作站,服务器和路由器等)有一个主机ID与其对应。IP地址根据网络ID的不同分为5种类型,A类地址、B类地址、C类地址、D类地址和E类地址。

1. A类IP地址

一个A类IP地址由1字节的网络地址和3字节主机地址组成,网络地址的最高位必须是“0”, 地址范围从1.0.0.0 到126.0.0.0。可用的A类网络有126个,每个网络能容纳1亿多个主机。

2. B类IP地址

一个B类IP地址由2个字节的网络地址和2个字节的主机地址组成,网络地址的最高位必须是“10”,地址范围从128.0.0.0到191.255.255.255。可用的B类网络有16382个,每个网络能容纳6万多个主机 。

3. C类IP地址

一个C类IP地址由3字节的网络地址和1字节的主机地址组成,网络地址的最高位必须是“110”。范围从192.0.0.0到223.255.255.255。C类网络可达209万余个,每个网络能容纳254个主机。

4. D类地址用于多点广播(Multicast)。

D类IP地址第一个字节以“lll0”开始,它是一个专门保留的地址。它并不指向特定的网络,目前这一类地址被用在多点广播(Multicast)中。多点广播地址用来一次寻址一组计算机,它标识共享同一协议的一组计算机。

5. E类IP地址

以“llll0”开始,为将来使用保留。

全零(“0.0.0.0”)地址对应于当前主机。全“1”的IP地址(“255.255.255.255”)是当前子网的广播地址。

在IP地址3种主要类型里,各保留了3个区域作为私有地址,其地址范围如下:

A类地址:10.0.0.0~10.255.255.255

B类地址:172.16.0.0~172.31.255.255

C类地址:192.168.0.0~192.168.255.255